GeezerVisonThe World Wide Web, restored to 800 pixels of glory. | |||||||||||||||
| Home|About|Gaming cabinet|Archives|How it works|Starter sites | |||||||||||||||
GeezerVison is showing python.github.io — hashlib --- هشهای امن و چکیدههای پیام
|
هش |
digest_size |
len(key) |
len(salt) |
len(person) |
|---|---|---|---|---|
BLAKE2b |
64 |
64 |
16 |
16 |
BLAKE2s |
32 |
32 |
8 |
8 |
نکته
مشخصات BLAKE2 طولهای ثابتی را برای پارامترهای salt و personalization تعریف میکند؛ با این حال، این پیادهسازی برای سهولت، رشتههای بایتی با هر اندازهای تا طول مشخصشده را میپذیرد. اگر طول پارامتر کمتر از طول مشخصشده باشد، با صفر پر میشود؛ بنابراین، برای مثال، b'salt' و b'salt\x00' مقدار یکسانی هستند. (این موضوع برای key صدق نمیکند.)
این اندازهها بهعنوان ثابتهای ماژول constants که در زیر توضیح داده شدهاند، در دسترس هستند.
توابع سازنده همچنین پارامترهای هشسازی درختی (tree hashing) زیر را میپذیرند:
fanout: fanout (۰ تا ۲۵۵، ۰ در صورت نامحدود بودن، ۱ در حالت ترتیبی).
depth: حداکثر عمق درخت (۱ تا ۲۵۵، ۲۵۵ اگر نامحدود باشد، ۱ در حالت متوالی).
leaf_size: حداکثر طول بایتی برگ (۰ تا
2**32-1، ۰ اگر نامحدود یا در حالت ترتیبی).node_offset: آفست گره (node offset) (۰ تا
2**64-1برای BLAKE2b، ۰ تا2**48-1برای BLAKE2s، ۰ برای اولین برگ سمت چپ، یا در حالت ترتیبی).node_depth: عمق گره (۰ تا ۲۵۵، ۰ برای برگها، یا در حالت ترتیبی).
inner_size: اندازهی digest داخلی (۰ تا ۶۴ برای BLAKE2b، ۰ تا ۳۲ برای BLAKE2s، ۰ در حالت ترتیبی).
last_node: بولی که نشان میدهد گره پردازششده آخرین گره است (در حالت ترتیبی
False).
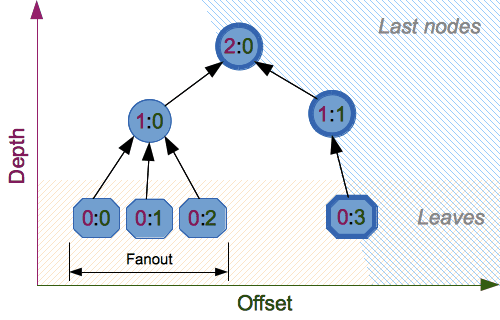
برای بررسی جامع هش درختی، بخش 2.10 در BLAKE2 specification را ببینید.
ثابتها
- blake2b.SALT_SIZE
- blake2s.SALT_SIZE
طول نمک (salt) (حداکثر طول پذیرفتهشده توسط سازندهها).
- blake2b.PERSON_SIZE
- blake2s.PERSON_SIZE
طول رشتهی شخصیسازی (بیشینه طول پذیرفتهشده توسط سازندهها).
- blake2b.MAX_KEY_SIZE
- blake2s.MAX_KEY_SIZE
حداکثر اندازه کلید.
- blake2b.MAX_DIGEST_SIZE
- blake2s.MAX_DIGEST_SIZE
حداکثر اندازهی چکیده که تابع هش میتواند خروجی بدهد.
مثالها
درهمسازی ساده
برای محاسبهی هش برخی دادهها، باید ابتدا یک شیء هش را با فراخوانی تابع کارخانهایٔ مناسب (blake2b() یا blake2s()) بسازید، سپس با فراخوانی update() روی شیء، آن را با دادهها بهروزرسانی کنید و در نهایت، مقدار خلاصه را با فراخوانی digest() از شیء بگیرید (یا برای رشتهی کدگذاریشده بهصورت مبنای شانزده، hexdigest() را فراخوانی کنید).
>>> from hashlib import blake2b
>>> h = blake2b()
>>> h.update(b'Hello world')
>>> h.hexdigest()
'6ff843ba685842aa82031d3f53c48b66326df7639a63d128974c5c14f31a0f33343a8c65551134ed1ae0f2b0dd2bb495dc81039e3eeb0aa1bb0388bbeac29183'
بهعنوان یک میانبر، میتوانید اولین تکه داده را برای بهروزرسانی مستقیماً بهعنوان آرگومان جایگاهی به سازنده ارسال کنید:
>>> from hashlib import blake2b
>>> blake2b(b'Hello world').hexdigest()
'6ff843ba685842aa82031d3f53c48b66326df7639a63d128974c5c14f31a0f33343a8c65551134ed1ae0f2b0dd2bb495dc81039e3eeb0aa1bb0388bbeac29183'
میتوانید hash.update() را هر چند بار که نیاز دارید برای بهروزرسانی تدریجی هش فراخوانی کنید:
>>> from hashlib import blake2b
>>> items = [b'Hello', b' ', b'world']
>>> h = blake2b()
>>> for item in items:
...     h.update(item)
...
>>> h.hexdigest()
'6ff843ba685842aa82031d3f53c48b66326df7639a63d128974c5c14f31a0f33343a8c65551134ed1ae0f2b0dd2bb495dc81039e3eeb0aa1bb0388bbeac29183'
استفاده از اندازههای مختلف چکیده
BLAKE2 دارای اندازهی قابلپیکربندی برای خلاصهها است، تا ۶۴ بایت برای BLAKE2b و تا ۳۲ بایت برای BLAKE2s. برای مثال، برای جایگزینی SHA-1 با BLAKE2b بدون تغییر اندازهی خروجی، میتوانیم به BLAKE2b بگوییم خلاصههای ۲۰ بایتی تولید کند:
>>> from hashlib import blake2b
>>> h = blake2b(digest_size=20)
>>> h.update(b'Replacing SHA1 with the more secure function')
>>> h.hexdigest()
'd24f26cf8de66472d58d4e1b1774b4c9158b1f4c'
>>> h.digest_size
20
>>> len(h.digest())
20
اشیای هش با اندازههای چکیده متفاوت، خروجیهای کاملاً متفاوتی دارند (هشهای کوتاهتر پیشوندهای هشهای بلندتر نیستند)؛ BLAKE2b و BLAKE2s حتی اگر طول خروجی یکسان باشد، خروجیهای متفاوتی تولید میکنند:
>>> from hashlib import blake2b, blake2s
>>> blake2b(digest_size=10).hexdigest()
'6fa1d8fcfd719046d762'
>>> blake2b(digest_size=11).hexdigest()
'eb6ec15daf9546254f0809'
>>> blake2s(digest_size=10).hexdigest()
'1bf21a98c78a1c376ae9'
>>> blake2s(digest_size=11).hexdigest()
'567004bf96e4a25773ebf4'
هش کلیددار (Keyed hashing)
هش کلیددار میتواند برای اصالتسنجی بهعنوان جایگزینی سریعتر و سادهتر برای کد اصالتسنجی پیام مبتنی بر هش (HMAC) استفاده شود. BLAKE2 میتواند بهلطف ویژگی تمایزناپذیری که از BLAKE به ارث رسیده است، بهصورت امن در حالت prefix-MAC استفاده شود.
این مثال نشان میدهد که چگونه میتوانید یک کد احراز هویت ۱۲۸ بیتی (کدگذاریشده به مبنای شانزده) را برای پیام b'message data' با کلید b'pseudorandom key' دریافت کنید:
>>> from hashlib import blake2b
>>> h = blake2b(key=b'pseudorandom key', digest_size=16)
>>> h.update(b'message data')
>>> h.hexdigest()
'3d363ff7401e02026f4a4687d4863ced'
بهعنوان یک مثال عملی، یک برنامه کاربردی وب میتواند کوکیهای ارسالی به کاربران را بهصورت متقارن امضا کند و بعداً آنها را تأیید کند تا اطمینان حاصل شود که دستکاری نشدهاند:
>>> from hashlib import blake2b
>>> from hmac import compare_digest
>>>
>>> SECRET_KEY = b'pseudorandomly generated server secret key'
>>> AUTH_SIZE = 16
>>>
>>> def sign(cookie):
...     h = blake2b(digest_size=AUTH_SIZE, key=SECRET_KEY)
...     h.update(cookie)
...     return h.hexdigest().encode('utf-8')
>>>
>>> def verify(cookie, sig):
...     good_sig = sign(cookie)
...     return compare_digest(good_sig, sig)
>>>
>>> cookie = b'user-alice'
>>> sig = sign(cookie)
>>> print("{0},{1}".format(cookie.decode('utf-8'), sig))
user-alice,b'43b3c982cf697e0c5ab22172d1ca7421'
>>> verify(cookie, sig)
True
>>> verify(b'user-bob', sig)
False
>>> verify(cookie, b'0102030405060708090a0b0c0d0e0f00')
False
با وجود اینکه یک حالت هش کلیددار بومی وجود دارد، البته میتوان از BLAKE2 در ساختار HMAC با ماژول hmac استفاده کرد:
>>> import hmac, hashlib
>>> m = hmac.new(b'secret key', digestmod=hashlib.blake2s)
>>> m.update(b'message')
>>> m.hexdigest()
'e3c8102868d28b5ff85fc35dda07329970d1a01e273c37481326fe0c861c8142'
درهمسازی تصادفی
با تنظیم پارامتر salt، کاربران میتوانند تصادفیسازی را در تابع هش اعمال کنند. هش تصادفیشده برای محافظت در برابر حملات تصادم به تابع هش استفادهشده در امضاهای دیجیتال مفید است.
هشسازی تصادفیسازیشده (randomized hashing) برای موقعیتهایی طراحی شده است که در آنها یک طرف، یعنی تهیهکننده پیام، تمام یا بخشی از یک پیام را تولید میکند تا توسط طرف دوم، یعنی امضاکننده پیام، امضا شود. اگر تهیهکننده پیام قادر به یافتن برخوردهای تابع هش رمزنگاری باشد (یعنی دو پیام که مقدار هش یکسانی تولید میکنند)، ممکن است نسخههای معناداری از پیام را تهیه کند که مقدار هش و امضای دیجیتال یکسانی تولید میکنند، اما نتایج متفاوتی دارند (برای مثال، انتقال ۱٬۰۰۰٬۰۰۰ دلار به یک حساب، بهجای ۱۰ دلار). توابع هش رمزنگاری با هدف اصلی مقاومت در برابر برخورد طراحی شدهاند، اما تمرکز کنونی بر حملات به توابع هش رمزنگاری ممکن است موجب شود که یک تابع هش رمزنگاری معین، مقاومت کمتری در برابر برخورد از حد انتظار داشته باشد. هشسازی تصادفیسازیشده با کاهش احتمال اینکه تهیهکننده بتواند دو یا چند پیام تولید کند که در نهایت در جریان فرآیند تولید امضای دیجیتال مقدار هش یکسانی را به دست میدهند، محافظت بیشتری برای امضاکننده فراهم میکند --- حتی اگر یافتن برخوردها برای تابع هش عملی باشد. با این حال، هنگامی که تمام بخشهای پیام توسط امضاکننده تهیه شده باشند، استفاده از هشسازی تصادفیسازیشده ممکن است میزان امنیت فراهمشده توسط امضای دیجیتال را کاهش دهد.
(NIST SP-800-106 "Randomized Hashing for Digital Signatures")
در BLAKE2، نمک (salt) بهعنوان یک ورودی یکباره برای تابع هش در حین مقداردهی اولیه پردازش میشود، نه بهعنوان ورودی برای هر تابع فشردهسازی.
هشدار
هش نمکدار (یا فقط هش) با BLAKE2 یا هر تابع هش رمزنگاری عمومی دیگری، مانند SHA-256، برای هش کردن گذرواژهها مناسب نیست. برای اطلاعات بیشتر BLAKE2 FAQ را ببینید.
>>> import os
>>> from hashlib import blake2b
>>> msg = b'some message'
>>> # Calculate the first hash with a random salt.
>>> salt1 = os.urandom(blake2b.SALT_SIZE)
>>> h1 = blake2b(salt=salt1)
>>> h1.update(msg)
>>> # Calculate the second hash with a different random salt.
>>> salt2 = os.urandom(blake2b.SALT_SIZE)
>>> h2 = blake2b(salt=salt2)
>>> h2.update(msg)
>>> # The digests are different.
>>> h1.digest() != h2.digest()
True
شخصیسازی
گاهی مفید است که تابع هش را وادار کنیم تا برای یک ورودی یکسان، چکیدههای متفاوتی را برای اهداف مختلف تولید کند. به نقل از نویسندگان تابع هش Skein:
توصیه میکنیم همهی طراحان برنامه بهجدی انجام این کار را در نظر بگیرند؛ ما پروتکلهای زیادی دیدهایم که در آنها هشی که در بخشی از پروتکل محاسبه میشود، میتواند در بخشی کاملاً متفاوت استفاده شود، زیرا دو محاسبهی هش روی دادههای مشابه یا مرتبط انجام شده است و مهاجم میتواند برنامه را مجبور کند ورودیهای هش را یکسان کند. شخصیسازی هر تابع هش استفادهشده در پروتکل، این نوع حمله را بهطور قاطع متوقف میسازد.
(The Skein Hash Function Family، ص. ۲۱)
میتوان BLAKE2 را با ارسال بایتها به آرگومان person شخصیسازی کرد:
>>> from hashlib import blake2b
>>> FILES_HASH_PERSON = b'MyApp Files Hash'
>>> BLOCK_HASH_PERSON = b'MyApp Block Hash'
>>> h = blake2b(digest_size=32, person=FILES_HASH_PERSON)
>>> h.update(b'the same content')
>>> h.hexdigest()
'20d9cd024d4fb086aae819a1432dd2466de12947831b75c5a30cf2676095d3b4'
>>> h = blake2b(digest_size=32, person=BLOCK_HASH_PERSON)
>>> h.update(b'the same content')
>>> h.hexdigest()
'cf68fb5761b9c44e7878bfb2c4c9aea52264a80b75005e65619778de59f383a3'
شخصیسازی به همراه حالت کلیددار (keyed mode) همچنین میتواند برای استخراج کلیدهای مختلف از یک کلید واحد استفاده شود.
>>> from hashlib import blake2s
>>> from base64 import b64decode, b64encode
>>> orig_key = b64decode(b'Rm5EPJai72qcK3RGBpW3vPNfZy5OZothY+kHY6h21KM=')
>>> enc_key = blake2s(key=orig_key, person=b'kEncrypt').digest()
>>> mac_key = blake2s(key=orig_key, person=b'kMAC').digest()
>>> print(b64encode(enc_key).decode('utf-8'))
rbPb15S/Z9t+agffno5wuhB77VbRi6F9Iv2qIxU7WHw=
>>> print(b64encode(mac_key).decode('utf-8'))
G9GtHFE1YluXY1zWPlYk1e/nWfu0WSEb0KRcjhDeP/o=
حالت درختی
در اینجا مثالی از هش کردن یک درخت کمینه با دو گره برگ آورده شده است:
  10
 /  \
00  01
این مثال از خلاصههای داخلی ۶۴ بایتی استفاده میکند و خلاصه نهایی ۳۲ بایتی را برمیگرداند:
>>> from hashlib import blake2b
>>>
>>> FANOUT = 2
>>> DEPTH = 2
>>> LEAF_SIZE = 4096
>>> INNER_SIZE = 64
>>>
>>> buf = bytearray(6000)
>>>
>>> # Left leaf
... h00 = blake2b(buf[0:LEAF_SIZE], fanout=FANOUT, depth=DEPTH,
...               leaf_size=LEAF_SIZE, inner_size=INNER_SIZE,
...               node_offset=0, node_depth=0, last_node=False)
>>> # Right leaf
... h01 = blake2b(buf[LEAF_SIZE:], fanout=FANOUT, depth=DEPTH,
...               leaf_size=LEAF_SIZE, inner_size=INNER_SIZE,
...               node_offset=1, node_depth=0, last_node=True)
>>> # Root node
... h10 = blake2b(digest_size=32, fanout=FANOUT, depth=DEPTH,
...               leaf_size=LEAF_SIZE, inner_size=INNER_SIZE,
...               node_offset=0, node_depth=1, last_node=True)
>>> h10.update(h00.digest())
>>> h10.update(h01.digest())
>>> h10.hexdigest()
'3ad2a9b37c6070e374c7a8c508fe20ca86b6ed54e286e93a0318e95e881db5aa'
دستاندرکاران
BLAKE2 توسط Jean-Philippe Aumasson، Samuel Neves، Zooko Wilcox-O'Hearn و Christian Winnerlein بر اساس BLAKE، فینالیست SHA-3، که توسط Jean-Philippe Aumasson، Luca Henzen، Willi Meier و Raphael C.-W. Phan ایجاد شده بود، طراحی شد.
این از الگوریتم اصلی رمز ChaCha استفاده میکند که توسط Daniel J. Bernstein طراحی شده است.
پیادهسازی کتابخانهی استاندارد بر اساس ماژول pyblake2 است. این پیادهسازی توسط Dmitry Chestnykh و بر اساس پیادهسازی C نوشتهشده توسط Samuel Neves نوشته شده است. مستندات از pyblake2 کپی شده و توسط Dmitry Chestnykh نوشته شده است.
کد C تا حدی برای پایتون توسط Christian Heimes بازنویسی شد.
وقفنامهی مالکیت عمومی زیر شامل پیادهسازی تابع هش C، کد توسعه، و این مستندات میشود:
تا حد امکان طبق قانون، نویسنده(ها) تمامی حق نشر و حقوق مرتبط و همسایه مربوط به این نرمافزار را به حوزه عمومی در سراسر جهان اختصاص دادهاند. این نرمافزار بدون هیچگونه ضمانتی توزیع میشود.
شما باید نسخهای از CC0 Public Domain Dedication را بههمراه این نرمافزار دریافت کرده باشید. در غیر این صورت، https://creativecommons.org/publicdomain/zero/1.0/ را ببینید.
افراد زیر در توسعه کمک کردهاند یا تغییرات خود را به پروژه و مالکیت عمومی، مطابق با Creative Commons Public Domain Dedication 1.0 Universal، اهدا کردهاند:
Alexandr Sokolovskiy
همچنین ببینید
- ماژول
hmac ماژولی برای تولید کدهای اصالتسنجی پیام با استفاده از هشها.
- ماژول
base64 راهی دیگر برای کدگذاری هشهای دودویی برای محیطهای غیردودویی.
- https://nvlpubs.nist.gov/nistpubs/fips/nist.fips.180-4.pdf
انتشاریه FIPS 180-4 درباره الگوریتمهای هش امن (Secure Hash Algorithms).
- https://csrc.nist.gov/pubs/fips/202/final
انتشاریه FIPS 202 دربارهی استاندارد SHA-3.
- https://www.blake2.net/
وبسایت رسمی BLAKE2.
- https://fa.wikipedia.org/wiki/تابع_هش_رمزنگاری
مقالهی ویکیپدیا حاوی اطلاعاتی دربارهی اینکه کدام الگوریتمها مشکلات شناختهشده دارند و این موضوع چه معنایی برای استفاده از آنها دارد.
- https://www.ietf.org/rfc/rfc8018.txt
PKCS #5: مشخصات رمزنگاری مبتنی بر گذرواژه نسخه 2.1
- https://nvlpubs.nist.gov/nistpubs/Legacy/SP/nistspecialpublication800-132.pdf
توصیهی NIST برای اشتقاق کلید مبتنی بر گذرواژه.
این صفحه تحت مجوز بنیاد نرمافزار پایتون نسخه ۲ منتشر شده است.
مثالها، دستورالعملها، و سایر کدهای موجود در مستندات همچنین تحت مجوز بدون بند BSD منتشر شدهاند.
برای اطلاعات بیشتر به تاریخچه و مجوز مراجعه کنید.
بنیاد نرمافزار پایتون یک شرکت غیرانتفاعی است. لطفاً کمک مالی کنید.
آخرین بهروزرسانی در نوامبر 12, 2026 (06:19 UTC). آیا اشکالی یافتید؟
ساخته شده با Sphinx 9.1.0.
Best viewed with Netscape Navigator 4.7 or Internet Explorer 6 at 800×600. No cookies required.