GV

GeezerVison

The World Wide Web, restored to 800 pixels of glory.

Home|About|Gaming cabinet|Archives|How it works|Starter sites

On this site

  • Sign in
  • ActionsCI/CD and automation
  • CodespacesCloud development environments
  • All Features
  • Documentation
  • Training
  • Certifications
  • Build with Copilot
  • Customize Copilot
  • Integrations
  • Trending repos
  • GitHub Sponsors
  • Developer articles
  • Enterprises

This view

  • Original page
  • New address

GeezerVison is showing github.com — GitHub - JaveleyQAQ/SQL-Injection-Scout: SQL Injection Scout 是一个用于 Burp Suite 的扩展,专为帮助安全研究人员和开发人员检测和分析 SQL 注入漏洞而设计。该扩展提供了丰富的配置选项和直观的用户界面,便于用户自定义扫描和分析过程。

BranchesTags
Open more actions menu

Latest commit


History

28 Commits
28 Commits

Folders and files

NameName
Last commit message
Last commit date
gradle/wrapper
gradle/wrapper
 
 
src
src
 
 
.gitignore
.gitignore
 
 
CHANGELOG.md
CHANGELOG.md
 
 
README.md
README.md
 
 
build.gradle.kts
build.gradle.kts
 
 
gradle.properties
gradle.properties
 
 
gradlew
gradlew
 
 
gradlew.bat
gradlew.bat
 
 
settings.gradle.kts
settings.gradle.kts


Repository files navigation

SQL Injection Scout

SQL Injection Scout 是一个用于 Burp Suite 的扩展,专为帮助安全研究人员和开发人员检测和分析 SQL 注入漏洞而设计。该扩展提供了丰富的配置选项和直观的用户界面,便于用户自定义扫描和分析过程。


💯 功能特性

  • 被动/主动检测SQL:支持对除OPTIONS外的所有请求的参数进行 FUZZ 测试,支持 XML、JSON、FORM等表单数据格式。
  • 最小化探测:通过最小化的 payload 探测,减少对目标的影响。
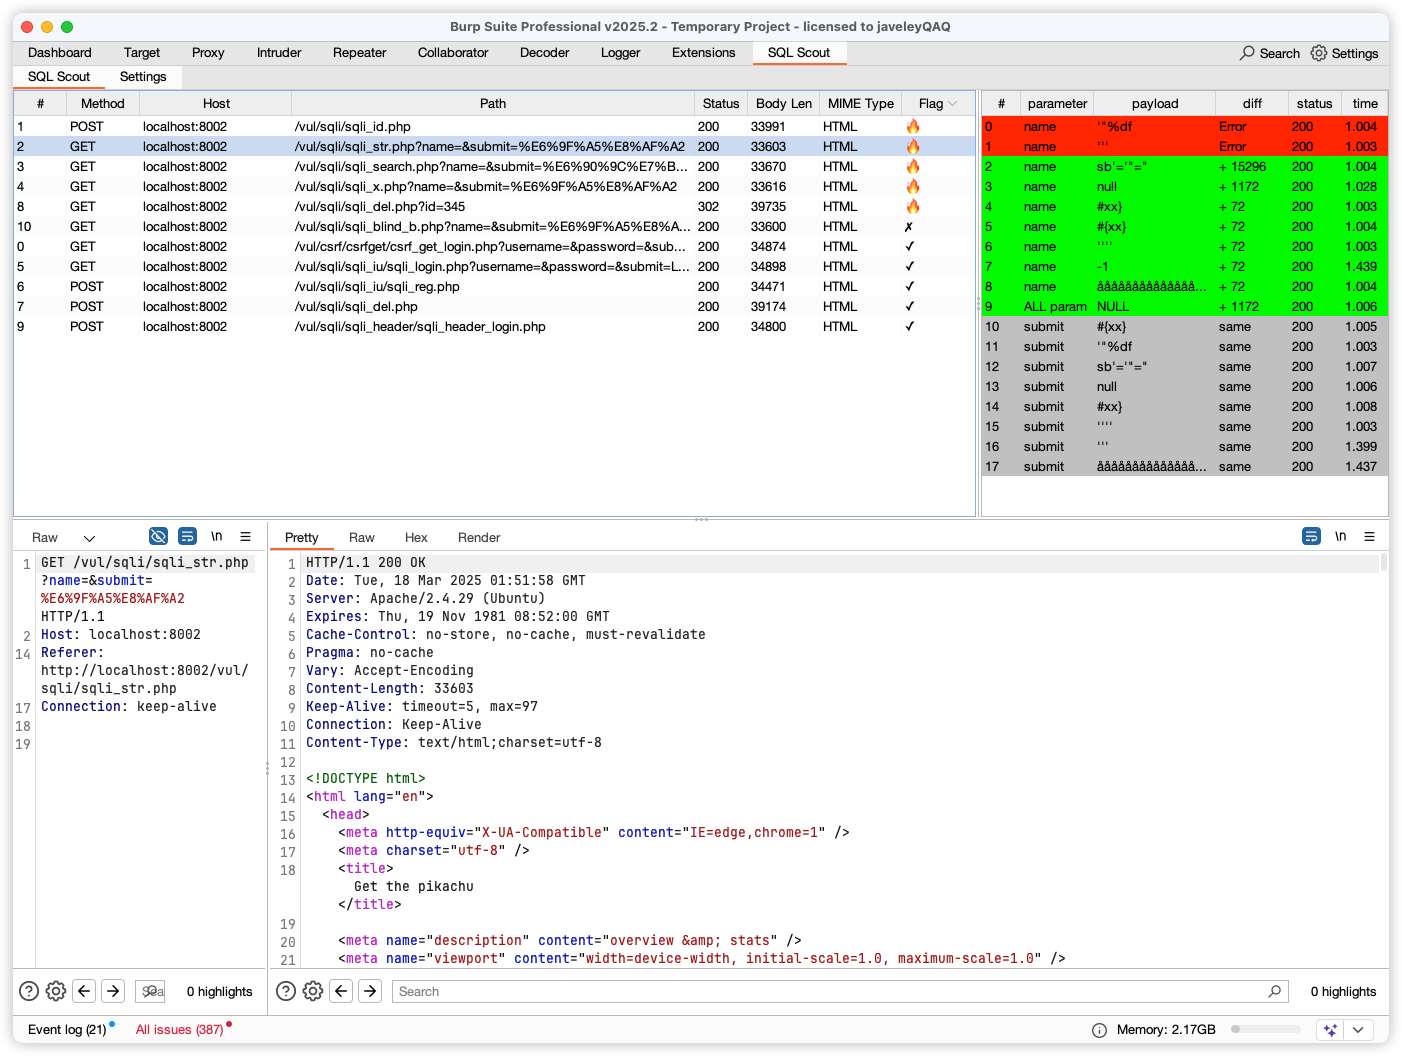
  • Flag响应差异分析:对响应进行 diff 分析,自动标记无趣(灰色)和有趣(绿色)的响应。
    • ✅:标记为值得进一步分析的响应。
    • 🔥:标记为存在Sql注入
    • Error:标记为检测到SQL Error信息存在Response中
    • Max Params:标记为请求参数大于配置数
    • Skip URL:匹配配置中绕过的URL规则
      • ....
      • 判断原理:假设页面参数为反射类型,通过比较 payload 和 diff 的长度,相同则认为无趣。
      • 重复内容过滤:对绿色标记的分组进行进一步分析,出现6次以上重复的 diff 被标记为无趣。
      • 结果排序:根据颜色对最终结果进行排序展示。
  • 自动匹配并标记差异:在扫描页面的响应中自动匹配 diff 结果,默认取第一处的差异。
  • 正则匹配:正则匹配无需扫描的URL
  • 内置范围:支持内置的 scope 范围设置。
  • 延时扫描:支持固定抖动+随机抖动发包检测,更精准规避 WAF。
  • 自定义扫描参数数量:防止参数过多导致的性能问题或误报,默认50
  • 🔥 Fuzz隐藏参数SQL注入: 支持用户在原始请求中追加隐藏参数列表,进行FUZZ测试
    • (搭配CaA使用本插件的Hidden Params功能)
  • 支持多层嵌套JSON:支持自定义参数名称扫描嵌套 JSON 格式内容(示例:{"a":"{\"b\":\"1\"}"})
  • 在Site map/HTTP history/Logger面板添加右键菜单,支持检测站点单个与所有请求

✅️ 安装

  1. 确保已安装 Burp Suite。
  2. 下载或克隆此项目到本地:
    git clone  https://github.com/JaveleyQAQ/SQL-Injection-Scout.git
  3. 使用 Gradle 构建项目:
    cd SQL-Injection-Scout
    ./gradlew shadowJar
  4. 在 Burp Suite 中加载生成的 JAR 文件:
    • 打开 Burp Suite,导航到 Extender -> Extensions。
    • 点击 Add 按钮,选择生成的 JAR 文件(位于 build/libs 目录下)。

🥰 使用指南

  1. 启动 Burp Suite 并确保 SQL Injection Scout 扩展已加载。
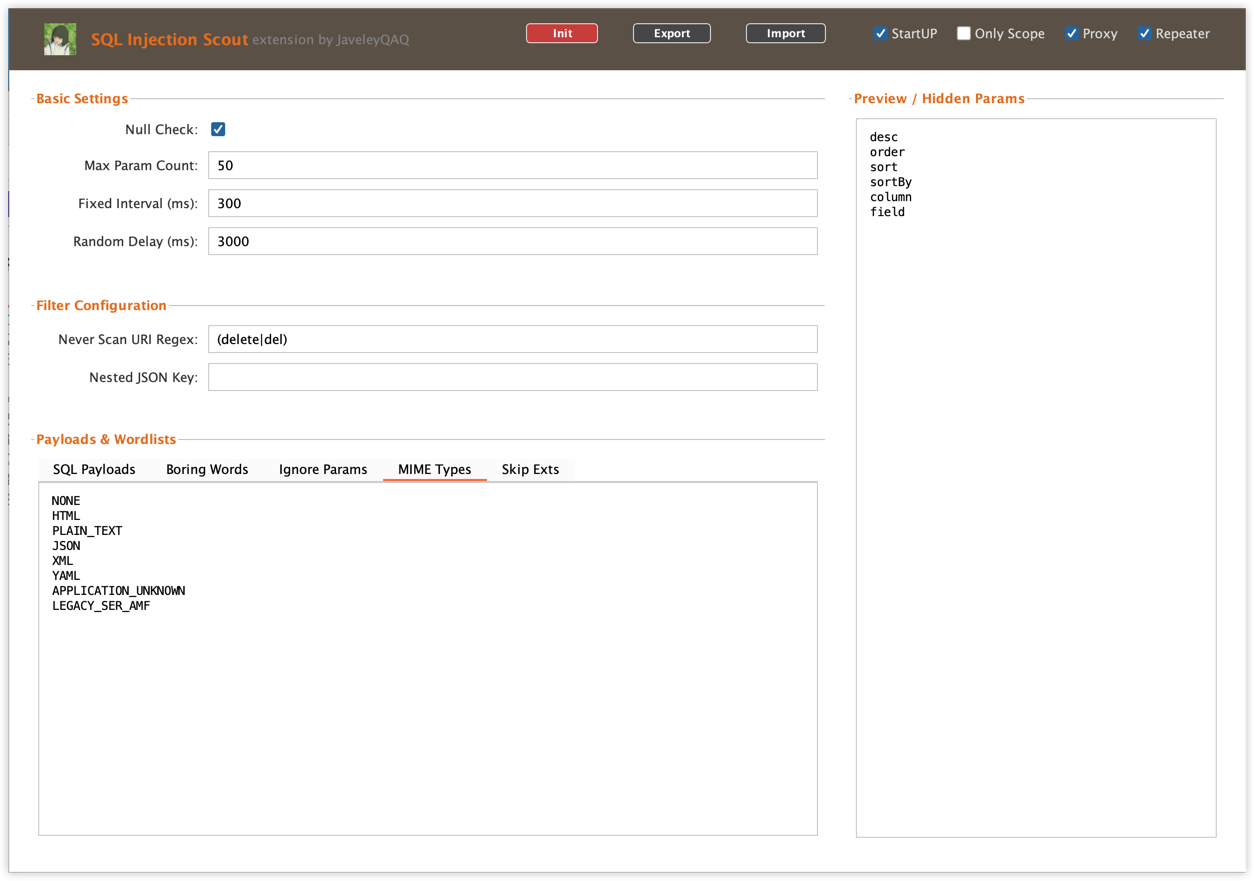
  2. 在 Extender 选项卡中,找到 SQL Injection Scout 并打开其配置面板。
  3. 根据需要调整参数和模式设置。 img_1.png
  4. 使用 Burp Suite 的代理、扫描器等功能进行测试,SQL Injection Scout 将自动应用配置并提供结果。 img_2.png
🔖 待办事项

先画饼

  • 数据持久化:
  • 启发式检测:支持自定义 response 的无趣匹配特征,无需再担心频繁误报。 ✅
  • 不安全的直接对象引用:检测和报告不安全的直接对象引用。 ✅
  • diff 差异面板:提供更详细的差异分析面板。
  • 多处 diff 内容查看:支持查看响应中多处差异。
  • 颜色自定义:允许用户自定义响应的颜色标记。
  • 二次确认注入:提供二次确认存在注入的条目。
  • 性能优化:进一步优化扫描性能,减少资源消耗。

Q&A

为什么插件没有流量?

  1. 确保插件设置中的Only Scope(白名单)不为☑️状态。
  2. 若要开启Only Scope模式,请在Target页面URL view中右键对应域名,点击Add to scope

为什么会部分请求参数缺失?

  1. 为了降噪/减少请求,插件将不会扫描同接口的重复参数,有些系统会复用同一个 API 接口,不同功能点只是传不同字参数。在这种场景下,扫描策略是:
    1. 同一路径下已经fuzz过的参数,不再重复fuzz,已扫描参数以url path|| parameters a || JSON存储 。
    1. 如果下一次请求多了新参数(比如从 abc 变成 abcd),则只对新增的 d 参数生成 fuzz 请求

🔥 Update History Click ME

联系

如有任何问题或建议,请通过 [email protected] 联系我。

Start Hitory

Star History Chart

About

SQL Injection Scout 是一个用于 Burp Suite 的扩展,专为帮助安全研究人员和开发人员检测和分析 SQL 注入漏洞而设计。该扩展提供了丰富的配置选项和直观的用户界面,便于用户自定义扫描和分析过程。

Topics

burpburp-extensionsburp-pluginburpsuitesqlinjectsqlinjectionsqlinjectionattack

Resources

Readme
Activity

Stars

281 stars

Watchers

2 watching

Forks

13 forks
Report repository

Releases

Packages

Contributors

Languages

You are visitor 01402503 — GeezerVison does not store the pages you look up.
Best viewed with Netscape Navigator 4.7 or Internet Explorer 6 at 800×600. No cookies required.